- Visto: 91
La protección de datos personales dejó de ser un tema exclusivamente tecnológico para convertirse en una cuestión central de gobernanza, compliance y responsabilidad institucional. Con la ratificación del Convenio 108+ mediante la Ley 27.699, Argentina se incorpora plenamente a uno de los estándares internacionales más importantes en materia de privacidad y tratamiento de datos personales.
El Convenio 108+, modernización del histórico Convenio 108 del Consejo de Europa, constituye actualmente el único tratado internacional jurídicamente vinculante sobre protección de datos personales y busca responder a los desafíos de la economía digital, la inteligencia artificial y las nuevas tecnologías.
¿Qué cambia con el Convenio 108+?
El nuevo paradigma ya no se limita a “tener bases de datos registradas”. Ahora las organizaciones deben poder demostrar que gestionan la información de manera responsable.
El Convenio incorpora principios modernos como:
-
transparencia,
-
minimización de datos,
-
proporcionalidad,
-
seguridad,
-
confidencialidad,
-
responsabilidad proactiva,
-
y protección frente a decisiones automatizadas.
Además:
-
amplía la protección de datos sensibles, entre ellos los datos genéticos y biométricos.
-
fortalece derechos de los titulares,
-
exige mayores medidas de seguridad,
-
impulsa la anonimización y destrucción de datos,
-
e incorpora estándares más estrictos para niños, niñas y adolescentes.
La responsabilidad de las organizaciones
Hoy empresas, municipios, colegios, cooperativas, plataformas digitales y organismos públicos enfrentan nuevos desafíos legales y reputacionales vinculados a:
-
filtraciones de datos,
-
ataqies de ransomware, cada vez más intensos y sofisticados
-
videovigilancia,
-
inteligencia artificial,
-
tratamiento masivo de información,
-
y gestión de incidentes de seguridad,
La pregunta ya no es: ¿Tengo sistemas?. La verdadera pregunta es: ¿Puedo demostrar que protejo adecuadamente los datos personales?
La importancia de que los profesionales conozcan estos derechos
El avance de estos estándares internacionales también transforma el ejercicio profesional. Abogados, consultores, áreas de compliance, recursos humanos y profesionales de tecnología necesitan comprender los nuevos derechos digitales para poder asesorar correctamente a organizaciones y personas frente a riesgos cada vez más complejos.
La privacidad, la ciberseguridad y la gobernanza digital ya forman parte de la agenda estratégica de toda organización moderna.
Un nuevo escenario
El Convenio 108+ representa mucho más que una actualización normativa, representa un cambio profundo en la manera de gestionar información, confianza y tecnología. En la economía digital, proteger datos personales ya no es solo una obligación legal: es una condición esencial de legitimidad, reputación y sostenibilidad institucional.
El Convenio 108+ no solo redefine la protección de datos personales: reformula la forma en que las organizaciones deben construir confianza, ejercer responsabilidad y adaptarse a una sociedad cada vez más atravesada por la tecnología, la inteligencia artificial y la economía digital.
Fuente: Consejo de Europa (Council of Europe) – Convention 108 and Protocols | Agencia de Acceso a la Información Pública (AAIP) | Comité del Convenio 108+
Consejo de Europa – Convention 108 and Protocols
https://www.coe.int/en/web/data-protection/convention108-and-protocol
Consejo de Europa – Parties / Ratifications Convention 108+
https://www.coe.int/en/web/data-protection/convention108/parties
Consejo de Europa – Modernisation of Convention 108
https://www.coe.int/en/web/data-protection/convention108/modernised
Sitio oficial Argentina – AAIP
Argentina – Consejo de Europa (Ficha oficial)
https://www.coe.int/en/web/data-protection/argentina
Fuente:
Marina Zalazar, Abogada, Córdoba.
- Visto: 430
En reciente consulta a nuestro estudio, un padre nos solicitó asesoramiento manifestando su preocupación por una "Autorización Uso de Imagen y Voz" que circulaba en el colegio de su hijo a través de la plataforma WhatsApp, la cual debía imprimir y firmar para que el mismo la entregara en la escuela. Motivado por el temor y desconfiaza por las "-cosas que pasan después en internet", y a juzgar por el tenor de la misma, sus temores de padre encontraban un claro justificativo.
Dados los hechos de público conocimiento -y cada vez más frecuentes- respecto al uso de la IA para crear, reproducir imagenes/voz entre compañeros de escuela, principalmente para agradir su privacidad, intimidad y honor, la consulta llevó a avocarme al estudio pormenorizado de la citada "Autorización Uso de Imagen y Voz", la cual reproduzco aquí para dar mayor contexto al lector.

Como punto de partida, y con el enfoque propio de un especialista en compliance, protección de datos, derecho informático y derecho educativo, diría que el problema no es que pida autorización, sino que la pide de una manera jurídicamente pobre, excesivamente amplia y con muy escasas garantías para el menor. La cuestión, lejos de ser simple, merece un análisis seccionado para advertir sobre todo a padres, luego al cuerpo directivo de las instituciones educativas y finalmente al Ministerio de Educación competente, de los riesgos implícitos en un simple "Autorización Uso de Imagen y Voz".
1. Primera cuestión: el consentimiento "en blanco"
El formulario pretende obtener autorización para: "uso gratuito de la imagen y voz", "por cualquier medio", "existente o futuro", "incluido Internet", "sin limitación territorial", "cuantas veces estimen necesario".
Es decir:
-
No identifica quién será el responsable del tratamiento.
-
No identifica quién administrará el banco de imágenes.
-
No identifica dónde se almacenarán los archivos.
-
No informa plazos de conservación.
-
No informa mecanismos de revocación.
-
No informa cesiones a terceros.
-
No informa medidas de seguridad.
-
No informa si habrá publicación en redes sociales.
-
No informa si habrá transferencia internacional de datos.
Desde la óptica de la Ley 25.326, el consentimiento debe ser libre, expreso e informado. Un consentimiento genérico, sin información suficiente sobre el tratamiento, difícilmente pueda considerarse plenamente informado.
2. La imagen y la voz son datos personales
Muchos directivos escolares siguen creyendo que una fotografía es solamente una fotografía.
No.
La imagen y la voz son datos personales porque permiten identificar a una persona. La propia doctrina de protección de datos y los organismos públicos argentinos lo reconocen expresamente. (Véase por ejemplo, Buenos Aires Ciudad)
Cuando hablamos de: fotografías, videos, grabaciones de voz, actos escolares filmados, estamos hablando de tratamiento de datos personales de menores de edad.
Y eso exige un estándar reforzado de protección. (Véase por ejemplo, Argentina.gob.ar)
3. El formulario omite el deber de información de la Ley 25.326
La Ley 25.326 exige informar, entre otras cosas: finalidad del tratamiento; destinatarios; existencia del banco de datos; identidad del responsable; forma de ejercer derechos de acceso, rectificación y supresión. (Ley disponible en Argentina.gob.ar)
Nada de eso aparece.
En consecuencia, la autorización parece diseñada más para proteger a la institución que para proteger a los niños.
4. Derecho a la imagen y derecho a la voz
El Código Civil y Comercial es categórico: para captar o reproducir la imagen o la voz de una persona es necesario su consentimiento (Art. 53 CCCN).
De manera que la autorización debería ser: específica; delimitada; proporcional; revocable.
Sin embargo aquí se pretende una cesión prácticamente ilimitada.
Incluso cuando existe una finalidad educativa, el propio Código exige adoptar precauciones suficientes para evitar daños innecesarios.
5. El interés superior del niño está ausente
Lo más preocupante es que el formulario parece redactado desde la lógica institucional. No desde la lógica del niño.
La jurisprudencia argentina ha sostenido que incluso contando con autorización de los padres, la difusión de la imagen de un menor puede resultar ilegítima si afecta su interés superior. (“T., A. B. c/ Arte Televisivo Argentino y Otros c/ Ds. y Ps.”, Cámara Nacional de Apelaciones en lo Civil, Sala M, 14 de agosto de 2020, disponible en https://www.saij.gob.ar/FA20020051).
Es decir: el consentimiento parental no es un cheque en blanco.
6. Error frecuente: invocar la excepción educativa
El simplismo extremo, nos lleva a que alguien podría responder: "pero es para fines educativos".
Cuidado, la Ley 11.723 y el Código Civil contemplan excepciones relacionadas con fines educativos o culturales, pero eso no elimina: el deber de protección de datos, el principio de minimización, el interés superior del niño, la obligación de seguridad.
Una foto utilizada dentro de un aula no es lo mismo que una foto subida a: Facebook, Instagram, TikTok, YouTube, portales institucionales.
7. El mayor problema: Internet para siempre
La frase "medio existente o futuro" es especialmente preocupante, porque implica autorizar: redes sociales futuras; sistemas de IA futuros; plataformas desconocidas; repositorios externos.
Ningún padre puede consentir válidamente usos futuros indeterminados que aún no existen.
Desde el punto de vista de protección de datos, esto colisiona con el principio de finalidad específica previsto en la Ley de Proteción de datos.
8. ¿Quién es responsable si se filtran las imágenes? Compliance cero.
El formulario no lo dice. Y ahí aparece otro problema enorme. Toda institución educativa debería tener claramente identificados:
Responsable del tratamiento
La institución educativa o el Ministerio.
Administrador autorizado
Personal específicamente designado.
Responsable de seguridad
Quien implementa controles técnicos.
Delegado o referente de protección de datos (DPO)
Aunque Argentina todavía no lo exige de manera general como el GDPR europeo, constituye una buena práctica internacional y resulta especialmente recomendable cuando se gestionan datos de menores. (IAPP.org)
Registro de accesos
Quién descargó, visualizó o compartió imágenes.
9. Lo que debería contemplar una escuela seria.
Una autorización moderna debería indicar:
Finalidades separadas
□ Uso interno pedagógico.
□ Actos escolares.
□ Página web institucional.
□ Redes sociales.
□ Material audiovisual.
□ Prensa.
Los padres deberían poder aceptar unas y rechazar otras.
El plazo de conservación
Ejemplo: "Las imágenes serán eliminadas a los 24 meses."
Posibilidad de Revocación
Ejemplo: "La autorización podrá revocarse en cualquier momento."
Persona Responsable
Nombre.
CUIT.
Domicilio.
Correo de contacto.
Derechos ARCO: que el respondable del menor pueda en cualquier momento, tener acceso a los datos; pedir su rectificación; actualización; o supresión.
10. Lo que hacen otros países, y que podríamos replicar.
España
Se distingue: uso interno; página web; redes sociales; prensa.
La Agencia Española de Protección de Datos ha emitido múltiples guías específicas para centros educativos donde se exige minimizar la difusión de imágenes de menores.
Reino Unido
El organismo público educativo y el organismo de protección de datos recomiendan: consentimientos específicos; renovación periódica; prohibición de publicar información innecesaria junto a las imágenes.
Francia
La CNIL exige especial cautela cuando se publican imágenes de alumnos y recomienda evaluar necesidad, proporcionalidad y plazo de conservación.
Unión Europea (caso general)
Con el GDPR:
-
los menores son considerados grupo vulnerable;
-
se exige transparencia reforzada;
-
se aplican principios de minimización y limitación de finalidad;
-
se promueve la figura del Data Protection Officer (DPO) en organismos públicos y educativos que realizan tratamientos relevantes.
CONCLUSIONES
Desde una perspectiva del derecho digital (de las nuevas tecnologías), protección de datos, compliance educativo y derechos de la niñez, este formulario parece propio de una época previa a la cultura de privacidad actual.
No es necesariamente nulo por sí mismo, pero presenta múltiples deficiencias:
-
Consentimiento excesivamente amplio.
-
Falta de información exigida por la Ley 25.326.
-
Ausencia de identificación del responsable del tratamiento.
-
Falta de plazos de conservación.
-
Falta de mecanismos de revocación.
-
Falta de segmentación por finalidades.
-
Falta de garantías específicas para menores.
-
Omisión de medidas de seguridad y gobernanza de datos.
-
Autorización potencialmente perpetua.
-
Riesgo de incompatibilidad con el principio de interés superior del niño.
En consecuencia, si esto llegara a una auditoría seria de protección de datos o a un análisis de compliance educativo moderno, probablemente la recomendación sería reemplazarlo por un consentimiento informado, granular, revocable y alineado con la Ley 25.326, el art. 53 del CCyC, la Ley 26.061 y las guías recientes de la AAIP sobre protección de datos de niñas, niños y adolescentes.
Sin este esquema o standar mínimo de base, mal puedo recomendar a padres o representante legal del menor, asentir con su firma a la citada autorización sin que implique dejar un amplísimo margen a la vulneración de sus derechos personalísimos. Es decir, hasta tanto las instituciones educativas -en todos sus ordenes- y Ministerios no breguen y se adecúen a la protección seria de los datos personales, el riesgo a enfrentar consecuencuas disvaliosas es muy alto, es grave, y hasta en el estado actual de las tecnologías de la información y comunicación (TICs) podría resultar incontrolable e irreparable.
Para llevar adelante políticas educativas de protección de datos desde el diseño, tanto en el ambito público como privado, es vital la consulta con un profesional especializado en el area de compliance (cumplimiento normativo). La mirada y el trabajo interdisciplinario conjunto sobre la gestión de los riesgos asociados a determinados acontenicimientos, en especial dentro del entorno educativo y su conexión con la tecnología, favorece la prevención de hechos dañosos y atenúa la responsabilidad del establecimiento cuando puede acreditar que ha cumplimentado todas las medidas necesarias para evitarlo.
Autor:

Hugo Fabián Pérez Carretta
Ciberabogado — Abogado & Especialista en Derecho Digital
Abogado (UNC). Perito en Informática Forense (UTN). Consultor en Seguros de Riesgo Cibernético. Docente y Coautor de diferentes publicaciones. Miembro de ICANN At-Large. Compliance Officer para el Sector Educativo y Formativo.
- Diplomado Derecho Digital. Diplomado en Cibercrimen y Evidencia Digital
- Diplomado Compliance (Colegio de Abogados La Plata)
- Docente UTN Córdoba - E-commerce & Aspectos Legales
- Perito informático de control.
Vias de contacto
Whatsapp Jurídico: 3515205927
Email: Esta dirección de correo electrónico está siendo protegida contra los robots de spam. Necesita tener JavaScript habilitado para poder verlo.
Dirección: San Jerónimo 270 - Oficina 13 - Córdoba
Córdoba, Argentina. Ver ubicación.
- Visto: 1639

Estimado Cliente:
Con la finalidad de llevar adelante las actuaciones judiciales referidas a la Quiebra de la empresa Márquez y Asociados, hemos diseñado este tutorial para la carga de la documentación necesaria para abordar cada caso, mantener a los damnificados actualizados sobre los movimientos de la causa y sobre todo mantener una vía de comunicación ágil con los mismos.
Detalles del caso: descargue la sentencia completa desde aquí.
Disclaimer:
Estudio Pérez Carretta, no garantiza el resultado favorable por las tareas realizadas, tampoco promete recuperar sumas dinerarias determinadas o indeterminadas, y en ningún caso compromete el cobro de honorarios por las gestiones realizadas durante el proceso al éxito o fracaso de la causa. El Cliente (actor/reclamante/damnificado) acepta nuestro acompañamiento y asesoramiento legal, y asume la totalidad de los riesgos derivados de las actuaciones propias de todo proceso judicial. El Cliente se obliga a mantener la confidencialidad con Estudio Pérez Carretta y a no revelar a terceros ningún tipo de información relacionada con su caso.
Guía para el Asesoramiento Legal provisto por Estudio Pérez Carretta:
En primer lugar, para poder asesorar y mantener una vía específica de comunicación con nuestros Clientes, deberán cumplimentar los siguientes pasos:
1) Registrarse en el sistema de administración de causas y soporte legal de nuestra página web, para ello deberá acceder a https://estudioperezcarretta.com.ar/soporte. Complete el formulario de registro, guarde o anote sus credenciales para ingresar al sistema y no las comparta con nadie.
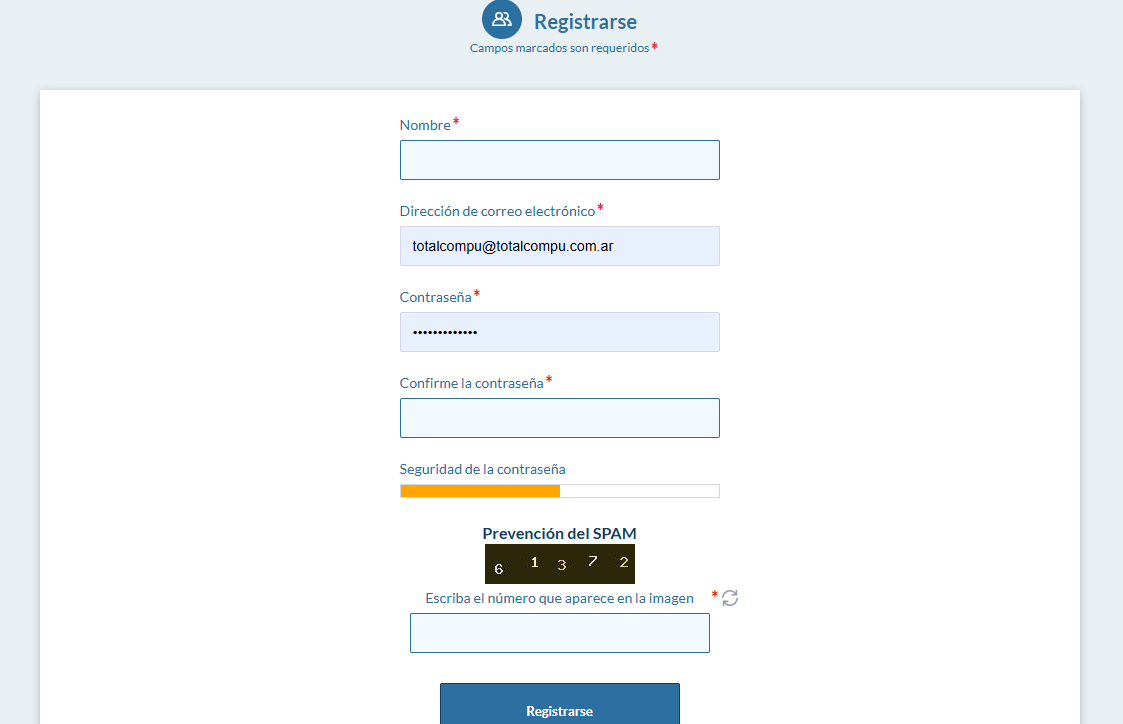
Luego de registrarse (desde el borde superior derecho) inicie sesión en nuestra web. En caso de no haberlo hecho antes, acepte Las Políticas de Privacidad. Hecho esto, ya podrá abrir un “ticket” (consulta) desde:
Ejemplo:
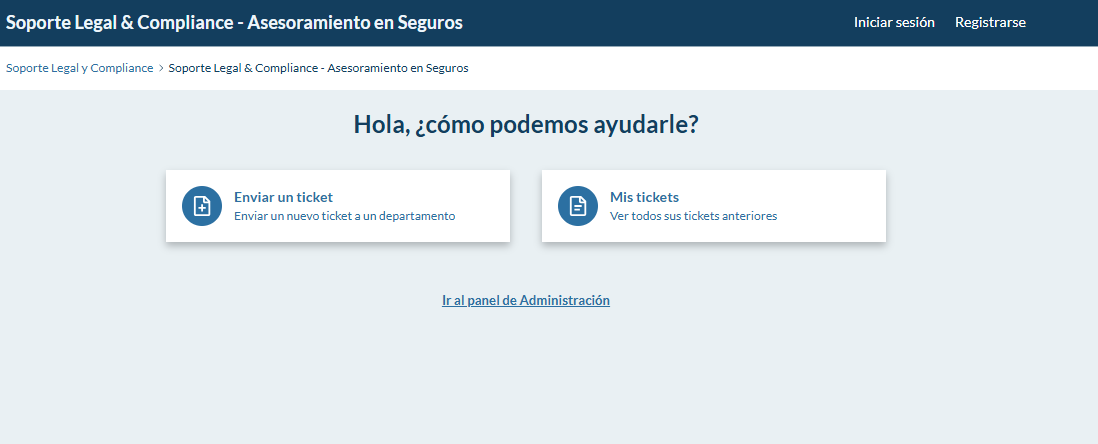

2) Apertura de ticket de soporte legal y Carga de documentación: una vez ingresado (loggeado) en nuestra web, abra un “ticket” (consulta) haciendo click "nviar un ticket" y luego en la categoría que corresponda. Para el Caso Márquez, se encuentra un botón específico.

Completar por única vez todos los campos del formulario para abrir su “ticket de soporte legal”. Lea atentamente los campos y cargue la documentación archivo por archivo o vuelque todos los documentos que hacen a su caso en el cuadro de carga, recién al final cuando tenga todo listo, hacer clic en “Enviar Ticket”.
En campo “Asunto” escriba = su nombre completo + “c Márquez”
Ej: Juan Pérez c Márquez
En campo “Mensaje”, escriba detalladamente su consulta, o todo lo que crea conveniente sobre su caso, Ej: fecha de inicio de contratación, referencia a la documentación que cargó, datos personales de los intervinientes, relato de los hechos, servicios que adquirió, referencia a fotografías, etc.
En el campo “Adjuntos”, cargue toda la documental, luego acepte los términos y finalmente clic en “Enviar ticket”.
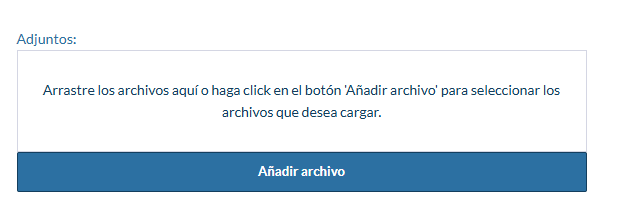
Ahora toda la documentación e información proporcionada será analizada y estudiada para avanzar en el proceso o con su consulta
Documentos que deben cargarse al abrir el Ticket para presentarse a verificar en la Quiebra:
- DNI frente y dorso
- Contrato de realización de obra
- Documentos que habilitan el inicio de obra
- Documentos relacionados con la dirección técnica y construcción de la obra, de arquitecto y constructor
- Factura/recibos/comprobantes de transferencias de honorarios, pago de cuotas, materiales, fletes, etc.
- Acuerdo de Honorarios que el accionante firma con Estudio Pérez Carretta. El mismo se deberá descargar desde acá y completar con sus datos (preferentemente desde una PC). Luego deberá imprimirlo y firmarlo de forma manuscrita. Finalmente, colocar el acuerdo impreso, completo y firmado, con el DNI al lado de la firma y bajarlo a una foto o escanear todo para agregarlo a los demás documentos del Ticket abierto. *Tenga en cuenta que comparecer en el proceso genera gastos de tasa de justicia, caja de abogados y aporte colegial. Estos ítems no forman parte ni integran el acuerdo de honorarios.
- Poder especial o amplio: para el caso de que Ud. se encuentre fuera de la provincia de Córdoba, descargue el modelo de Poder Amplio desde acá, complételo con sus datos y luego hágalo certificar (su firma) por su escribano de confianza, finalmente deberá enviarlo por correo al domicilio del estudio. De esa forma el Estudio asume la representación en el proceso. Si Ud. se encuentra en Córdoba, oportunamente se firmará un Poder Apud Acta, en barandilla del juzgado interviniente al momento de realizar la presentación con el pedido de verificación de su crédito.
- Denuncia policial: si aún no hizo la denuncia policial, ingrese aquí para hacerlo y luego incorpore el documento al Ticket antes de enviar todo. *Antes de enviar el formulario online que Ud. completa desde la web del Ministerio Público Fiscal, puede imprimirlo como PDF desde su navegador: vaya a imprimir, y en la ventana que se abre selecciones “como archivo PDF”, eso le permite descargar el formulario que completó en formato PDF antes de enviarlo y agregarlo al Ticket. Si ya hizo la denuncia, cargue una imagen o foto de la misma al Ticket abierto junto con el resto de la documental.
Vias de contacto
Whatsapp Jurídico: 3515205927 / 3512280578
Whatsapp Contable y Seguros: 3513090767
Email: Esta dirección de correo electrónico está siendo protegida contra los robots de spam. Necesita tener JavaScript habilitado para poder verlo.
Dirección: San Jerónimo 270 - Oficina 13
Córdoba, Argentina. Ver ubicación.
**Este Guía/tutorial, plan de trabajo, la documentación anexa, y enlaces a esta web son propiedad de Estudio Pérez Carretta. Prohibida su reproducción por cualquier medio. Documento protegido con licencia SafeCreative.
- Visto: 455
Mediante Boletín Oficial del 8 de julio del 2024 y por Decreto 592/2024, el Poder Ejecutivo promulgó la Ley 27742, titulada 'Ley de Bases y puntos de partida para la libertad de los argentinos'. Dicha ley de bases creó al “trabajador independiente con colaboradores”.
Características del Régimen:
- El trabajador independiente podrá contar con hasta otros 3 trabajadores independientes para llevar adelante un emprendimiento productivo y podrá acogerse a un régimen especial unificado que al efecto reglamentará el Poder Ejecutivo Nacional. Cabe aclara que si tiene más de un emprendimiento en marcha, no puede exceder el total de tres colaboradores.
- La relación entre el trabajador y sus colaboradores será autónoma.
- No existirá vínculo de dependencia entre ellos, ni con las personas contratantes de los servicios u obras.
- Se prevé el aporte individual de una cuota mensual que comprenda la cotización al régimen previsional, al régimen nacional de obras sociales y sistema nacional del seguro de salud y al régimen de riesgos del trabajo.
- Será de aplicación específicamente cuando la relación sea independiente entre las partes; es decir, en las que se encuentre ausente alguna de las notas típicas de la relación laboral que son la dependencia técnica, la jurídica o la económica. Todo ello de acuerdo al tipo de actividad, oficio o profesión que corresponda.
- Podrá ser trabajador independiente toda persona humana que cuente con registración activa en el régimen Autónomo o Monotributo.
- No hay actividades excluidas
- Los trabajadores independientes y los colaboradores independientes podrán rescindir, en cualquier momento, el vínculo de colaboración. No hay tiempo de permanencia antes de solicitarlo.
Registro de los colaboradores:
- El registro de los colaboradores se efectuará en el Padrón de Trabajadores Independientes con Colaboradores (PADIC) en ARCA ingresando con clave fiscal
- A fin de empadronar la relación en el “PADIC”, los trabajadores independientes deberán ingresar a dicho servicio -disponible en el sitio “web” institucional, con “Clave Fiscal” habilitada (Nivel de Seguridad 3 como mínimo), desde la opción “Agregar emprendimientos” de la pantalla inicial.
-
Los trabajadores colaboradores tendrán un plazo de SETENTA Y DOS (72) horas, contado a partir de la recepción de la notificación en su Domicilio Fiscal Electrónico, a fin de ingresar en el “PADIC” y confirmar o rechazar su participación en el emprendimiento productivo a través de la opción opción “Aceptar o Rechazar”.
-
Vencido el plazo que tienen los trabajadores colaboradores para aceptar o rechazar su participación en el emprendimiento productivo serán dados de baja de la registración en el “PADIC” por el emprendimiento productivo en cuestión.
-
También pueden inscribirse en el PADIC aquelllas personas que estén trabajando en relación de dependencia. Para ello es necesario contar con registración activa en el régimen Autónomo o de Monotributo.
- Para poder empadronar la relación, es necesario contar con los siguientes datos:
-
1) Nombre de fantasía del emprendimiento.
2) Fecha de inicio del emprendimiento.
3) Fecha de finalización, de corresponder.
4) Domicilio de desarrollo de la actividad, de corresponder.
5) Actividad.
6) CUIT de los colaboradores independientes.
Ante cualquier duda consulte con un profesional.
FUENTES: Documento ERREPAR; ARCA- Consultas frecuentes
- Visto: 763
La recategorización es un proceso más simple y menos doloroso de lo que se cree, acá van los hitos y verdades que tenés que tener en cuenta:
¿Es obligatoria?
Sí, para todos los contribuyentes inscriptos en el Régimen Simplificado o Monotributo.
¿Cuándo debe hacerse?
En Enero y Agosto. La primera recategorización del 2025 empezó el 16 de enero vence el 5 de Febrero del 2025.
¿Quién lo debe hacer?
Cada contribuyente, solo o con ayuda de su contador/a.
¿Qué pasa si no lo hago?
En caso de mantener la categoría, no sucede nada, pero en caso de que corresponda cambiar de categoría, AFIP te recategorizará de oficio. Por el momento no implica sanción pero puede traerte algunas consecuencias que te limiten algún beneficio.
¿Como sé en qué categoría estoy y a cuál paso?
Si no recordás tu categoría podes consultarla en tu constancia de cuit a través de este link: Constancia de CUIT
Para saber cuál categoría te corresponde podes chequear tus ingresos anuales del 2024, en el mismo portal del MONOTRIBUTO cuando hagas el PASO A PASO para recategorizarte y verificar a qué categoría de la TABLA DEL MONOTRIBUTO 2025 corresponde.
¿Qué pasa si no cambio de categoría?
Nada, no corresponde recategorizar
¿Desde cuándo se paga la nueva categoría?
Desde Febrero 2025
Cualquier duda contactános!


- Visto: 426
¡¡Así arrancamos el 2025!!
Te compartimos algunas herramientas útiles para la gestión diaria de tu emprendimiento:
- Planilla para llevar tus finanzas, registrar ingresos, egresos, stock y más!
- Instructivo para hacer facturas
- Datos importantes para formalización
Ingresa aquí para descargar la cajita de herramientas 2025: HERRAMIENTAS PARA EMPRENDEDORES
Si necesitás algo más, no dudes en contactarme!
